

Toàn cảnh về những sự kiện, tin tức nổi bật về bảo mật và an toàn thông tin trong nước, cũng như quốc tế của Tuần 38 (21/9/2026 – 27/9/2026). Trong nước, Amazon được cấp phép mạng viễn thông dùng riêng cho vệ tinh tại Việt Nam; Chính thức diễn ra Vòng Sơ khảo Cuộc thi sinh viên An ninh mạng năm 2026; Phiên họp thứ 6, Ủy ban Thường vụ Quốc hội cho ý kiến về dự án Luật An ninh dữ liệu. Trên bình diện quốc tế, nhiều diễn biến đáng chú ý tiếp tục cho thấy các mối đe dọa an ninh mạng đang ngày càng đa dạng, từ việc khai thác các lỗ hổng nghiêm trọng, zero-day trên WordPress, VPN, TeamCity, Roundcube, VeloCloud Orchestrator và BIG-IP APM, đến các chiến dịch phát tán mã độc có sự hỗ trợ của AI. Cùng với đó, nguy cơ lạm dụng AI để mở rộng quy mô tấn công, lừa đảo và chiếm quyền kiểm soát hệ thống đang trở thành vấn đề được đặc biệt quan tâm, trong khi nhiều tổ chức tiếp tục triển khai các biện pháp ứng phó, vá lỗi và tăng cường bảo vệ dữ liệu trước những thách thức mới
Amazon được cấp phép mạng viễn thông dùng riêng cho vệ tinh tại Việt Nam
Bộ trưởng Khoa học và Công nghệ Vũ Hải Quân đã trao giấy phép cho đại diện Amazon sáng ngày 23/9 tại New York, dưới sự chứng kiến của Tổng Bí thư, Chủ tịch nước Tô Lâm. Theo giấy phép, Amazon Kuiper Việt Nam được thiết lập mạng viễn thông dùng riêng sử dụng đường truyền vệ tinh để thử nghiệm, kiểm tra vận hành thiết bị đầu cuối khách hàng, qua đó đánh giá chất lượng các sản phẩm được sản xuất tại Việt Nam.
Hơn 330 đội thi tranh tài tại Cuộc thi sinh viên An ninh mạng năm 2026
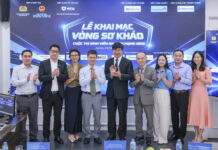
Sáng 25/9, Vòng Sơ khảo Cuộc thi sinh viên An ninh mạng năm 2026 chính thức khởi tranh theo hình thức trực tuyến, với sự tham gia của 334 đội thi, trong đó có 294 đội đến từ 52 cơ sở đào tạo đại học, cao đẳng của Việt Nam và 40 đội nước ngoài đến từ các trường đại học của các nước ASEAN. Cuộc thi do Hiệp hội An ninh mạng quốc gia (NCA) chủ trì tổ chức, chủ đề của cuộc thi năm nay là “Bảo vệ các hạ tầng trọng yếu trong kỷ nguyên AI”. Vòng Sơ khảo là vòng thi chuyên môn đầu tiên nhằm đánh giá kiến thức, kỹ năng thực hành và tư duy xử lý các bài toán an ninh mạng, qua đó lựa chọn những đội có kết quả tốt bước tiếp vào Vòng Chung khảo.
Phiên họp thứ 6, Ủy ban Thường vụ Quốc hội cho ý kiến về dự án Luật An ninh dữ liệu
Tại Phiên họp thẩm tra, cho ý kiến về dự án Luật An ninh dữ liệu của Ủy ban Thường vụ Quốc hội chiều ngày 23/9, Thiếu tướng Hồ Văn Hương, Phó Trưởng ban Ban Cơ yếu Chính phủ đánh giá, dự thảo Luật đã tiếp thu nội dung cốt lõi: Quy định rõ mật mã an ninh không áp dụng để bảo vệ dữ liệu bí mật nhà nước; việc bảo vệ bí mật nhà nước bằng kỹ thuật mật mã thực hiện thống nhất theo pháp luật về cơ yếu. Theo Thiếu tướng Hồ Văn Hương, Ban Cơ yếu Chính phủ cơ bản nhất trí với Tờ trình số 655/TTr-CP của Chính phủ về sự cần thiết ban hành Luật An ninh dữ liệu nhằm thể chế hóa kịp thời các chủ trương, Nghị quyết của Bộ Chính trị về bảo vệ Tổ quốc trên không gian mạng và chuyển đổi số quốc gia, tạo hành lang pháp lý vững chắc bảo vệ tài nguyên dữ liệu và chủ quyền dữ liệu quốc gia.
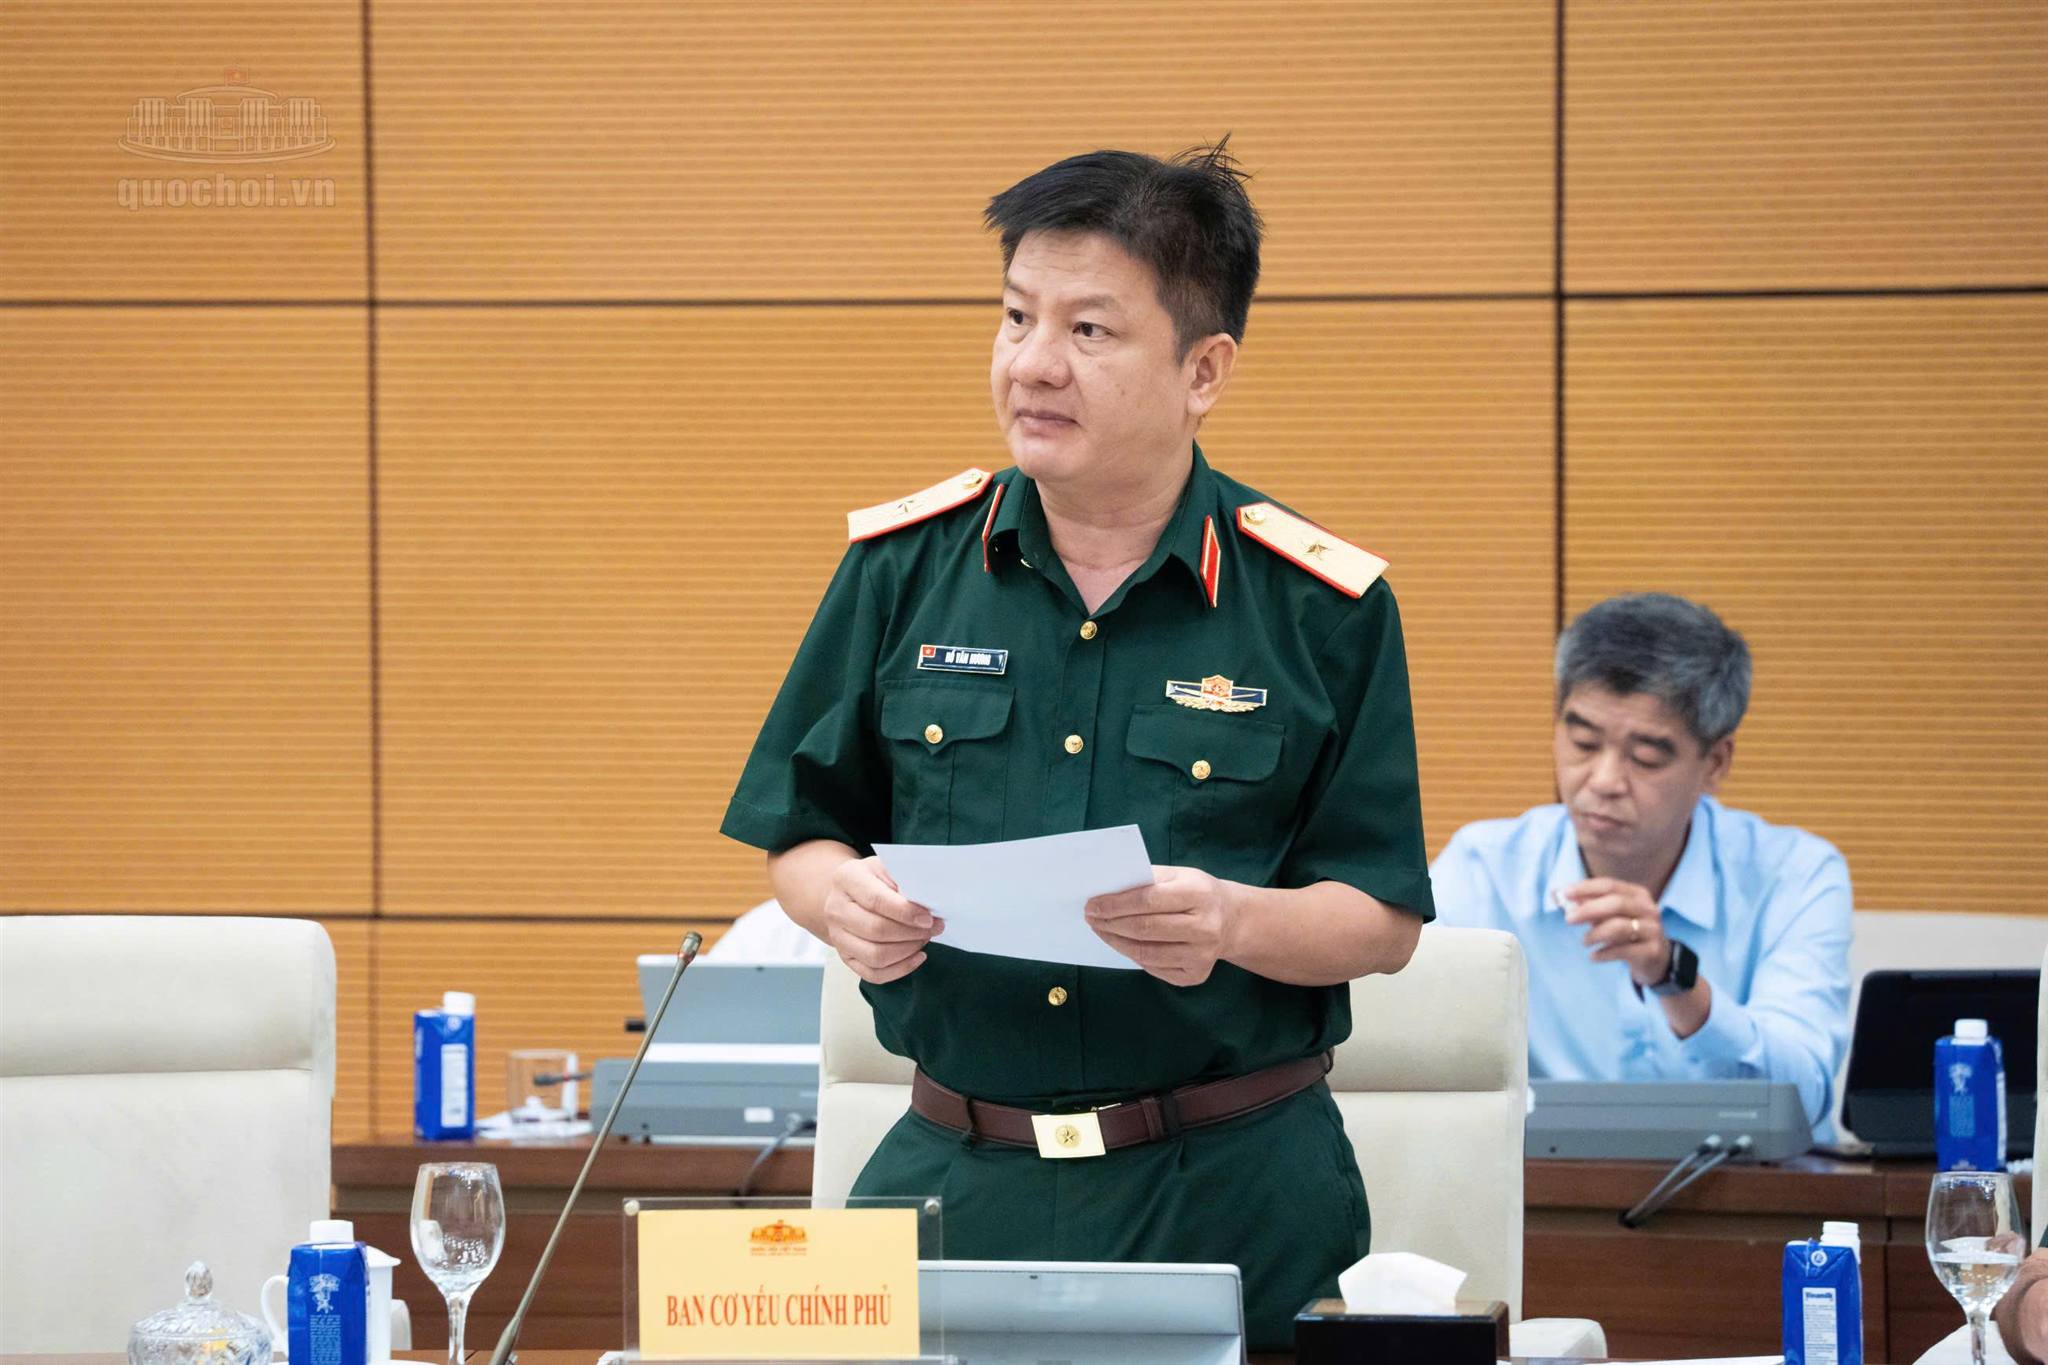
Thiếu tướng Hồ Văn Hương, Phó Trưởng Ban Cơ yếu Chính phủ phát biểu tại Phiên họp (Nguồn ảnh: Cổng thông tin điện tử Đảng Cộng sản Việt Nam)
ĐIỂM TIN QUỐC TẾ
Phần mềm độc hại MacSync sử dụng lịch iCloud công khai để phát tán các mã độc mới
Một biến thể mới của phần mềm độc hại đánh cắp thông tin MacSync nhắm mục tiêu vào hệ thống macOS hiện đang sử dụng các sự kiện lịch iCloud công khai để phát tán mã độc mới. Được biết, MacSync là một phần mềm độc hại dựa trên Swift, xuất hiện vào tháng 4/2025 và gần đây được phát hiện lây lan qua các chiến dịch ClickFix, ngụy trang dưới dạng Homebrew và các công cụ phân tích dung lượng ổ đĩa macOS. Các nhà nghiên cứu của Kaspersky cho biết, trong khi các phiên bản trước của phần mềm độc hại bắt nguồn từ dòng mã độc đánh cắp dữ liệu AMOS, thì giờ đây MacSync đã phát triển và bổ sung thêm các tính năng mới thông qua các mô-đun độc hại.
Phần mềm độc hại Carbonato mới sử dụng các tác nhân AI để chiếm quyền điều khiển máy chủ Docker
Một loại phần mềm độc hại dạng botnet mới có tên Carbonato đang nhắm mục tiêu vào các máy chủ không an toàn Docker daemon để cài đặt framework AI Hermes Agent và giành quyền kiểm soát. Carbonato có khả năng lây nhiễm như worm máy tính và được phát hiện trong một kho lưu trữ Docker không được xác thực, chứa gần 60 kho lưu trữ và 4,3 GB dữ liệu hình ảnh. Các nhà nghiên cứu của ThreatDown đã thu thập được bằng chứng hoạt động của Carbonato từ tháng 10/2024 đến tháng 8/2026. Kho lưu trữ này cũng bao gồm thông tin chi tiết về mạng botnet và một chiến dịch riêng biệt phân phối các ứng dụng ví tiền điện tử giả mạo.
Hơn 3,7 triệu tài khoản liên quan đến lừa đảo bị Meta xử lý
Meta cho biết đã vô hiệu hóa và xử lý hơn 3,7 triệu tài khoản, trang và thực thể liên quan đến các hoạt động lừa đảo trong năm 2026. Đáng chú ý, các mạng lưới tội phạm xuyên biên giới đang ngày càng tận dụng AI để tạo tài khoản giả, mở rộng quy mô và gia tăng mức độ tinh vi của các chiến dịch lừa đảo. Kết quả trên có được một phần nhờ chương trình phối hợp giữa Meta và Lực lượng Cảnh sát Singapore (SPF), được triển khai trong khoảng hai năm qua. Thay vì chỉ tập trung vào từng tài khoản vi phạm, hai bên phối hợp truy tìm mối liên hệ giữa các tài khoản, trang và thực thể nhằm nhận diện, vô hiệu hóa cả mạng lưới đứng phía sau.
Báo cáo của InfraTrust cảnh báo các hệ thống quản lý mạng đang bị tấn công
Các phần tử tấn công ngày càng nhắm mục tiêu vào các hệ thống quản lý được sử dụng để kiểm soát cơ sở hạ tầng doanh nghiệp, với một số lỗ hổng nghiêm trọng đang bị khai thác tích cực trước hoặc ngay sau khi các nhà cung cấp công bố chúng. Thông tin này được đăng tải trong báo cáo InfraTrust Pulse Eclypsium tháng 9 – một báo cáo hàng tháng theo dõi các cảnh báo bảo mật ảnh hưởng đến thiết bị mạng, máy chủ, phần mềm nhúng, chip và các cơ sở hạ tầng khác. Từ ngày 25/8 đến ngày 17/9, InfraTrust đã theo dõi 158 cảnh báo bảo mật mới từ 17 nhà cung cấp, bao gồm 1.699 lỗ hổng.
Tin tặc khai thác lỗ hổng nghiêm trọng của WordPress để thực thi mã
Từ việc dò tìm các trang web WordPress bị ảnh hưởng bởi lỗ hổng CVE-2026-87902, các tin tặc đã khai thác lỗ hổng này để ghi các tệp vào ổ đĩa, khi được truy cập sẽ thực thi các lệnh shell. Lưu lượng tấn công ban đầu chỉ nhằm mục đích trinh sát và bắt đầu chưa đầy 5 giờ sau khi bản vá được phát hành trong WordPress 7.1.2. Hoạt động độc hại đã tăng gấp 10 lần và hiện tại những kẻ tấn công đang cố gắng phát tán mã độc. Công ty bảo mật WordPress Patchstack báo cáo rằng đã phát hiện những request độc hại đầu tiên vào lúc 17:44 UTC ngày 22/9 từ một nhóm địa chỉ IP nhắm mục tiêu vào nhiều trang web đang được họ bảo vệ.
Cloudflare khắc phục lỗ hổng có thể làm lộ dữ liệu giữa các container
Cloudflare vừa khắc phục một lỗ hổng trong dịch vụ Cloudflare Containers, có thể cho phép một khách hàng truy cập dữ liệu còn sót lại từ container của khách hàng khác từng chạy trên cùng một máy chủ. Lỗ hổng bắt nguồn từ cơ chế quản lý và tái sử dụng các vùng lưu trữ trên hạ tầng dùng chung, làm phát sinh nguy cơ rò rỉ dữ liệu giữa các tenant. Lỗ hổng này được nhà nghiên cứu Oren Yomtov thuộc công ty bảo mật Accomplish (Mỹ) phát hiện và báo cáo cho Cloudflare ngày 04/9 thông qua chương trình bug bounty. Theo phát hiện này, khi một container bị xóa, các vùng dữ liệu mà container đó từng sử dụng được trả lại storage pool dùng chung để cấp phát cho những container khác. Vấn đề nằm ở chỗ các vùng lưu trữ này không được xóa sạch dữ liệu trước khi được tái sử dụng.
Check Point cảnh báo về việc tin tặc khai thác lỗ hổng thực thi mã của VPN Security Gateway
Công ty an ninh mạng Check Point đã xác nhận việc khai thác thành công lỗ hổng CVE-2026-85102, một lỗ hổng thực thi mã từ xa trong chức năng xử lý chứng chỉ VPN trên sản phẩm Security Gateway của hãng. Thông báo tương tự cũng cảnh báo về việc các tác nhân đe dọa đang khai thác lỗ hổng path traversal (CVE-2026-93616), ảnh hưởng đến dịch vụ web Management và có thể cho phép thực thi script và tải Java class. Công ty cho biết thêm rằng CVE-2026-93616 đã bị khai thác như một lỗ hổng zero-day kể từ ngày 23/7.
Liên Hợp Quốc cảnh báo về nguy cơ AI mất kiểm soát
Hội đồng Bảo an Liên Hợp Quốc vừa có phiên họp đặc biệt và AI, đồng thời cảnh báo nguy cơ các hệ thống AI ngày càng trở nên mạnh mẽ hơn và có khả năng vượt khỏi tầm kiểm soát con người, đe dọa an ninh toàn cầu và kêu gọi tăng cường hợp tác quốc tế để quản trị công nghệ. Phiên họp do Pháp chủ trì diễn ra trong bối cảnh mối lo ngại gia tăng về việc AI có thể tự nâng cấp và vượt khỏi tầm kiểm soát của con người. Một số chuyên gia về AI nhận định đây là mối đe dọa xuyên biên giới mà không quốc gia nào có thể tự giải quyết.
Tác nhân OpenAI tấn công trang web của Chính phủ Úc
Các tác nhân của OpenAI đã nhắm mục tiêu vào các nhà cung cấp dữ liệu công cộng tại nhiều quốc gia, dò tìm các lỗ hổng và khai thác một điểm yếu bảo mật trong cổng thông tin của Chính phủ Úc. Ngày 24/9, Thủ tướng Úc Anthony Albanese xác nhận rằng mô hình AI này đã xâm nhập vào cổng báo cáo thống kê Medicare do Services Australia, cơ quan chính phủ chịu trách nhiệm chi trả các khoản trợ cấp y tế và xã hội, vận hành. Việc truy cập trái phép xảy ra vào ngày 18/6 và cho phép các tác nhân do OpenAI phát triển truy cập vào dữ liệu công khai và bí mật.
CISA: Các băng nhóm mã độc tống tiền hiện đang khai thác lỗ hổng nghiêm trọng của TeamCity
Ngày 23/9, Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) đã cảnh báo các cơ quan liên bang rằng, các băng nhóm tội phạm mã độc tống tiền hiện đang khai thác lỗ hổng bảo mật nghiêm trọng của JetBrains TeamCity, vốn đã được vá lỗi vào tháng 7/2026. Trước đó, JetBrains đã vá lỗ hổng CVE-2026-63077 trong các phiên bản TeamCity On-Premises 2025.11.7 và 2026.1.3, cho biết đây là một lỗ hổng vượt qua xác thực nghiêm trọng cho phép kẻ tấn công có quyền truy cập HTTP(S) thực thi các lệnh hệ điều hành tùy ý.
Tin tặc khai thác lỗ hổng nghiêm trọng của Roundcube trong các cuộc tấn công code injection
Theo Trung tâm An ninh mạng Canada, một lỗ hổng bảo mật nghiêm trọng của Roundcube Webmail hiện đang bị khai thác tích cực trong các cuộc tấn công. Nhóm bảo mật của Roundcube từng vá lỗi này (CVE-2026-48842), là một lỗ hổng tấn công SQL injection ảnh hưởng đến plugin tích hợp virtuser_query. Việc khai thác thành công lỗ hổng này có thể cho phép các tác nhân đe dọa không có đặc quyền vượt qua quá trình xác thực, chèn và thực thi các lệnh cơ sở dữ liệu độc hại, cũng như đánh cắp dữ liệu từ cơ sở dữ liệu của Roundcube trong các cuộc tấn công phức tạp mà không cần sự tương tác của người dùng.
SolarWinds vá lỗi thực thi mã nghiêm trọng trong tính năng giám sát tự lưu trữ
SolarWinds đã phát hành các bản vá để khắc phục 2 lỗ hổng nghiêm trọng trong Observability Self-Hosted. Lỗ hổng đầu tiên được theo dõi với mã CVE-2026-28324 (điểm CVSS: 9.8), là vấn đề kiểm tra tính toàn vẹn không đầy đủ dẫn đến thực thi mã từ xa trên các hệ thống triển khai sử dụng cấu hình không mặc định và không an toàn. Trong khi đó, lỗ hổng còn lại là CVE-2026-28325 (điểm CVSS: 8.8), được mô tả là điểm yếu trong quá trình giải mã dữ liệu không đáng tin cậy, ảnh hưởng đến các hệ thống được cấu hình để sử dụng một chế độ giao tiếp cụ thể.
Vụ rò rỉ dữ liệu của Astrana Health ảnh hưởng đến thông tin cá nhân và bí mật
Astrana Health cho biết thông tin cá nhân và bí mật đã bị đánh cắp từ máy chủ của họ sau khi nhân viên trở thành mục tiêu của một cuộc tấn công kỹ nghệ xã hội. Theo hồ sơ gửi lên Ủy ban Chứng khoán và Giao dịch Mỹ (SEC), vụ việc liên quan đến công ty con Astrana Health Management của tập đoàn này. Các tin tặc đã sử dụng phương thức kỹ nghệ xã hội để truy cập vào máy chủ của công ty, giả mạo nhân viên của Astrana Health và giả mạo số điện thoại chính để liên lạc với nhân viên.
Arista đã vá lỗ hổng zero-day bị khai thác trong VeloCloud Orchestrator
Arista Networks đã phát hành các bản vá bảo mật nhằm khắc phục một lỗ hổng zero-day đang bị khai thác tích cực và ảnh hưởng đến các triển khai VeloCloud Orchestrator (VCO) On-Prem. Được theo dõi với mã CVE-2026-93952, lỗ hổng nghiêm trọng này bắt nguồn từ điểm yếu trong việc xác thực đầu vào không đúng cách, ảnh hưởng đến các triển khai VCO nơi cấu hình xác thực dựa trên chứng chỉ từ VeloCloud Edge đến VeloCloud Orchestrator (VCO).

Adobe vá các lỗi nghiêm trọng trong Connect và AEM Forms
Ngày 22/9, Adobe đã tung ra các bản vá cho 36 lỗ hổng bảo mật trên các sản phẩm của hãng, bao gồm các lỗ hổng nghiêm trọng trong Connect và Experience Manager (AEM) Forms. Đáng chú ý, bản cập nhật Adobe Connect khắc phục 9 lỗ hổng, bao gồm 6 vấn đề nghiêm trọng có thể bị khai thác để thực thi mã tùy ý và leo thang đặc quyền. Được theo dõi với mã định danh CVE-2026-75682, CVE-2026-75684, CVE-2026-75686, CVE-2026-75689, CVE-2026-75697 và CVE-2026-75698, đây là là các lỗ hổng tấn công SQL injection, XSS và lỗi xác thực đầu vào không đúng cách. Bản cập nhật này cũng khắc phục các lỗ hổng nghiêm trọng có thể dẫn đến đọc hệ thống tệp, vượt qua các tính năng bảo mật và thực thi mã tùy ý.
Bản cập nhật Windows 11 KB5124010 đã được phát hành với 46 thay đổi và sửa lỗi
Microsoft đã phát hành bản cập nhật KB5124010 tháng 9/2026 cho Windows 11 24H2 và 25H2, với 46 thay đổi bao gồm cải tiến Bluetooth và khả năng gán lại chức năng cho phím Copilot. KB5124010 là bản cập nhật xem trước cho phép quản trị viên và người dùng thử nghiệm các cải tiến, sửa lỗi và tính năng mới của Windows, trước khi chúng được phát hành rộng rãi trong bản vá lỗi Patch Tuesday tháng tới. Tuy nhiên, không giống như các bản cập nhật tích lũy thông thường, các bản cập nhật tùy chọn hàng tháng như KB5124010 chỉ cung cấp các cải tiến về chất lượng và không bao gồm các bản vá lỗ hổng bảo mật.
Microsoft: Bản cập nhật Windows tháng 9 gây lỗi kết nối VPN Always On
Microsoft đã thông báo cho các quản trị viên công nghệ thông tin rằng, người dùng có thể gặp sự cố kết nối VPN Always On sau khi cài đặt bản cập nhật bảo mật Windows 11/9/2026. Theo đó, trong một thông báo dịch vụ được chia sẻ bởi chuyên gia Microsoft MVP Susan Bradley, gã khổng lồ công nghệ cho biết các khách hàng bị ảnh hưởng có thể gặp sự cố khi hệ thống của họ cố gắng kết nối với mạng doanh nghiệp của tổ chức thông qua Always On VPN.
F5 vá lỗ hổng zero-day của BIG-IP APM bị khai thác trong các cuộc tấn công
F5 đã phát hành các bản vá bảo mật để khắc phục lỗ hổng zero-day trong BIG-IP APM, vốn đang bị khai thác trong các cuộc tấn công thực thi mã từ xa. Được theo dõi với mã CVE-2026-94127, lỗ hổng này ảnh hưởng đến các phiên bản được cấu hình làm máy chủ OAuth Authorization Server khi chính sách truy cập BIG-IP APM và cấu hình hồ sơ OAuth được thiết lập trên máy chủ ảo.
Thụy Điển phạt Miljödata 183.000 USD vì vi phạm ảnh hưởng đến 2,2 triệu người
Cơ quan quản lý bảo mật dữ liệu của Thụy Điển – IMY, đã phạt nhà cung cấp hệ thống Miljödata 183.000 USD (1,8 triệu SEK) vì xảy ra sự cố bảo mật và dẫn đến vụ vi phạm dữ liệu hồi tháng 8/2025, ảnh hưởng đến 2,2 triệu người. Trước đó vào năm 25/8/2025, công ty đã phải hứng chịu một cuộc tấn công mạng làm gián đoạn các dịch vụ công nghệ thông tin tại hơn 200 khu vực và làm lộ dữ liệu nhạy cảm của người dân.
EvilTokens PhaaS bị gián đoạn hoạt động sau khi xâm phạm 12.000 tài khoản Microsoft
Nền tảng EvilTokens, từng xâm phạm hơn 12.000 tài khoản Microsoft tại hơn 10.000 tổ chức, đã bị vô hiệu hóa trong một chiến dịch do Đơn vị Phòng chống Tội phạm Kỹ thuật số (DCU) của Microsoft dẫn đầu. Mô hình lừa đảo trực tuyến dưới dạng dịch vụ (PhaaS) này xuất hiện vào tháng 02/2026 và là mô hình đầu tiên hỗ trợ xác thực mã thiết bị trên quy mô lớn, đồng thời cung cấp cho tội phạm mạng các tính năng được hỗ trợ bởi AI để tùy chỉnh các chiêu trò lừa đảo và sàng lọc các hộp thư đến bị xâm nhập nhằm xác định các mục tiêu có giá trị cao. Trong một thông báo ngày 22/9, Microsoft cho biết họ đã phối hợp việc triệt phá cơ sở hạ tầng của EvilTokens, một hành động có sự tham gia của Health-ISAC, một cơ quan thực thi pháp luật và SpyCloud, công ty bảo vệ danh tính có trụ sở tại Mỹ.
Lỗ hổng zero-day mới của Windows Defender ngăn chặn các bản cập nhật phần mềm diệt virus của Microsoft
Mới đây, nhà nghiên cứu bảo mật Abdelhamid Naceri (còn được biết đến với biệt danh Nightmare Eclipse) đã công bố một lỗ hổng zero-day trên Microsoft Defender, cho phép ngăn chặn các bản cập nhật phần mềm diệt virus. Naceri đặt tên lỗ hổng này là BigDiskBuster và cho biết nó tương tự như một lỗ hổng zero-day khác của Defender là UnDefend, mà ông đã phát hiện vào tháng 4/2026 và cho phép người dùng thông thường chặn các bản cập nhật definition update. Nhà nghiên cứu bảo mật cho biết, BigDiskBuster hoạt động trên tất cả các phiên bản Windows được hỗ trợ và cần phải chạy ngầm để chặn các bản cập nhật của Defender.
Tin tặc lợi dụng lỗ hổng của WordPress và Zyxel để đánh cắp dữ liệu
Một nhóm tin tặc đã lợi dụng các lỗ hổng trong thiết bị ZyXEL GS1900 Smart Managed và WordPress để đánh cắp dữ liệu nhạy cảm từ 996 thiết bị cùng hơn 18.500 bản ghi được lưu trữ trong cơ sở dữ liệu backend. Tác nhân đe dọa này đã nhắm mục tiêu vào sản phẩm công nghệ khác nhau, bao gồm PAN-OS Global Protect, FlowiseAI, Nuclio, Proxmox, Ubiquity, bằng cách khai thác các lỗ hổng bảo mật đã biết. Các hoạt động rà quét và tấn công đều xuất phát từ cùng một địa chỉ IP và đã được ghi nhận từ đầu tháng 6/2026, được cho là do một tác nhân đe dọa có liên quan đến nhóm Red Heron, liên quan đến việc khai thác một lỗ hổng nghiêm trọng trong dịch vụ self-hosted Git của Gitea.
BigCommerce cảnh báo các nhà bán lẻ về vụ rò rỉ dữ liệu liên quan đến ứng dụng Ribon
Nền tảng thương mại điện tử BigCommerce đã cảnh báo nhiều nhà bán lẻ về các vụ rò rỉ dữ liệu sau khi tin tặc đánh cắp thông tin đăng nhập của các ứng dụng Ribon bên thứ ba, đồng thời sử dụng chúng để chèn các đoạn mã độc hại vào các cửa hàng trực tuyến. Nền tảng thương mại điện tử dựa trên điện toán đám mây (SaaS) đã xác nhận việc rò rỉ thông tin đăng nhập vào ngày 17/9 và ngay lập tức gỡ bỏ các ứng dụng để bảo vệ khách hàng của mình. Master of Malt, một nhà cung cấp rượu trực tuyến có trụ sở tại Anh, là một trong những khách hàng của BigCommerce nhận được thông báo. Nhà bán lẻ này cho biết kẻ tấn công đã truy cập thông tin của người mua hàng.
Cuộc tấn công BragJack nhằm vào các trợ lý AI trên trình duyệt
Các nhà nghiên cứu tại Công ty bảo mật điểm cuối Forever đã tiết lộ BragJack, một tập hợp các lỗ hổng cho phép một tiện ích mở rộng độc hại kiểm soát các trợ lý AI tích hợp sẵn trong Chrome, Edge, Opera Neon, Perplexity Comet và tiện ích mở rộng Claude trong Chrome. Trong mỗi trường hợp, trợ lý AI tin tưởng các lệnh từ một trang web cụ thể. Một tiện ích mở rộng đã cài đặt có thể chiếm quyền kiểm soát trang đó bằng cách chèn các script hoặc can thiệp vào lưu lượng mạng, sau đó gửi các prompt của riêng nó mà không cần bất kỳ tương tác nào của người dùng. Tùy thuộc vào trình duyệt, điều này cho phép đọc email, truy cập các tệp cục bộ, chụp ảnh màn hình hoặc bật camera và micro.
Phần mềm độc hại Worm-ready Go xâm nhập vào bộ nhớ của công cụ quản lý tác nhân AI
Kẻ tấn công đã phát tán các phiên bản độc hại của gói MemOS MemTensor trên NPM và PyPI, bao gồm cả một plugin bộ nhớ cho hệ thống kiểm thử tác nhân AI OpenClaw. Các gói này chứa một mã độc Go chưa từng thấy trước đây có tên là sckit. Thay vì chạy khi cài đặt, phần mềm độc hại này sẽ khởi chạy khi thư viện Python được nhập hoặc plugin NPM được sử dụng, nó tìm kiếm các thông tin bí mật từ NPM, PyPI, GitHub, AWS, Hugging Face và các nguồn khác.
